WordPressでPHPの深刻な脆弱性に対応!修正パッチの適用状況を確認する方法【XServer・シンレンタルサーバー】
WordPressで利用しているPHPに深刻な脆弱性が見つかり、2026年10月21日23時に修正版がリリースされました。
自分が利用しているシンレンタルサーバー(XServer)でも緊急メンテナンスが行われ、サーバーパネルにアクセスできない状態になっていました。
今回は、XServer・シンレンタルサーバーでの対応状況と、WordPressの管理画面から自分のサイトのPHPバージョンを確認する方法を紹介します。
PHPの深刻な脆弱性対応でXServerの対応と確認方法
自分が借りているレンタルサーバーはシンレンタルサーバーです。XServerと同じ運営会社のサービスですが、10月21日から緊急メンテナンスが行われ、サーバーパネルにアクセスできない状態になっていました。
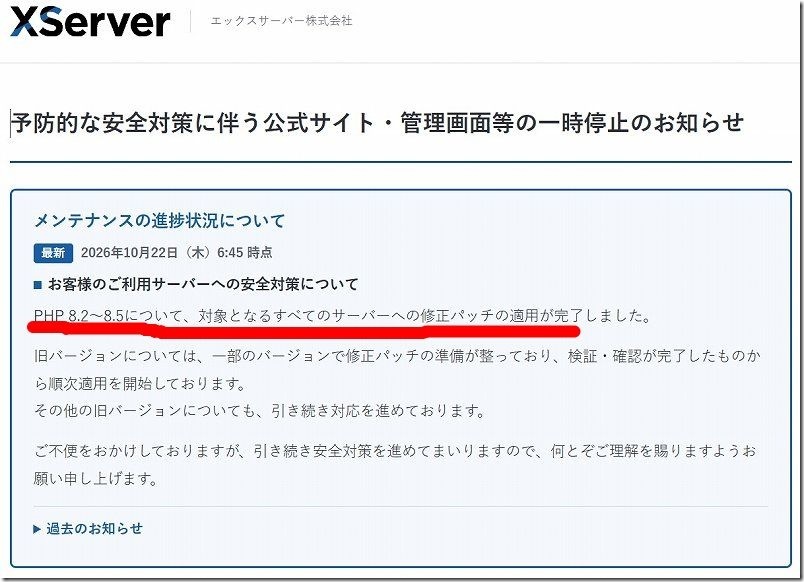
2026年10月21日23時にリリースされたPHPの修正版について、翌朝6時45分の案内では、PHP 8.2~8.5の各バージョン系列への修正パッチ適用が告知されていました。
WordPressの管理画面からPHPバージョンを確認する方法
あとは自分が使っているPHPのバージョンが判れば安心と言うことでPHPバージョンを確認します。
XServerのサーバーパネルにログインが規制されているので、以下WordPressの管理画面からPHPバージョンを確認しています。
なお13:15時点では、アカウント管理画面やサーバーパネルへのアクセスも一部再開しています。
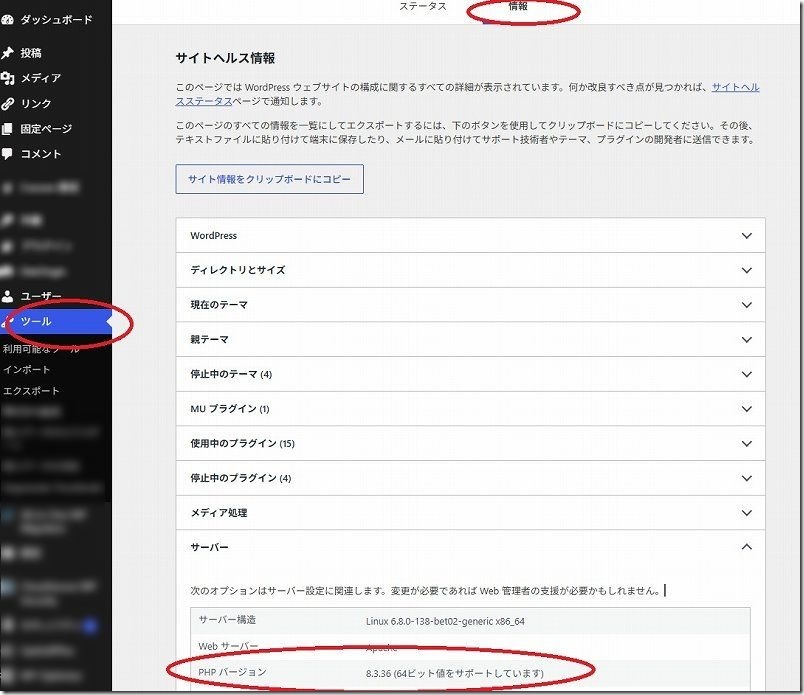
1. WordPress管理画面にログインする
2. 左側メニューの[ツール] > [サイトヘルス] をクリックする
3. 上部にある[情報]タブを開く
4. [サーバー]という項目をクリックして開き、[PHPバージョン]の値を見る
脆弱性対応のPHPバージョン
自分のサーバーのPHPバージョンは8.3.36になっており修正対応版へアナウンス通り更新されていました。
今回の緊急セキュリティ修正(PHP2Shell脆弱性への対応)について、PHP 8.2〜8.5の各系列で修正済みとなるバージョンは以下の通りです。
修正済みバージョン(このバージョン以上なら今回の修正に対応)
・PHP 8.5.12(またはそれ以降)
・PHP 8.4.27(またはそれ以降)
・PHP 8.3.36(またはそれ以降)
・PHP 8.2.35(またはそれ以降)
※PHP公式から重大な脆弱性(リモートコード実行につながる2件:CVE-2026-109618 および CVE-2026-109619、CVSS v4.0で9.2)を修正するための緊急セキュリティアップデートです。
緊急パッチの問題内容|2026年10月21日に公開
今回の問題は、認証なしでリモートコードが実行される恐れがある致命的な2件の脆弱性に対する対応でした。
詳細な問題内容は以下を参照ください。
※最新の詳しい情報は、PHP公式のセキュリティ情報を参照してください。
• CVE-2026-109618(OOM時のメモリ汚染)
メモリ不足(OOM:Out of Memory)エラーが発生した際、PHPの内部データが一部しか初期化されないまま処理が中断されます。その後始末の段階で、不正なデータを正しいデータとして誤認してしまうバグを突かれ、任意のプログラム(シェルなど)を実行される危険性があります。
• CVE-2026-109619(古い状態の残留 / Use-After-Free)
エラーなどで処理が強制終了した際、リクエストが所有していた内部状態のメモリが解放された後も、プロセス内に古い状態(Stale State)が残ってしまいます。同じワーカープロセスが次に処理する別のリクエストでこの古いデータがそのまま使われてしまうことで、リモートコード実行につながる恐れがあります